



Cakrawala News – 24 Oktober 2026 | Pertanyaan soal apa itu PHP dan mengapa banyak situs di berbagai negara ditutup sementara mencuat setelah ditemukannya dua celah keamanan kritis pada bahasa pemrograman yang menopang sekitar 70 persen situs web dunia itu. Celah yang dijuluki PHP2Shell ini memaksa sejumlah lembaga pemerintah, perusahaan asuransi, operator transportasi, hingga media melakukan pemeliharaan darurat dan menonaktifkan layanan mereka untuk sementara waktu.
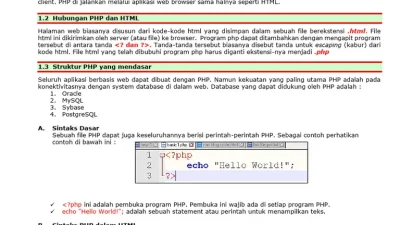
PHP sendiri merupakan singkatan dari hypertext preprocessor. Awalnya, PHP adalah kependekan dari personal home page. Kini, bahasa pemrograman ini menjadi fondasi sejumlah platform pengembangan situs web besar seperti WordPress, Drupal, hingga MediaWiki, mesin utama Wikipedia.


Karena posisinya sebagai fondasi utama, cacat pada mesin inti PHP berpotensi mengancam jutaan situs web secara global, bahkan ketika kode aplikasi mereka sudah aman. PHP menopang sekitar 70 persen situs web di dunia, mulai dari toko online, portal berita, hingga layanan pemerintah.
Dua Celah dengan Skor Keparahan 9,2
Dua kerentanan inti tersebut masing-masing memiliki nomor identifikasi CVE-2026-109618 dan CVE-2026-109619, yang secara kolektif disebut PHP2Shell atau PHP Shell. Keduanya meraih skor keparahan hingga CVSS 9,2, sehingga masuk dalam kategori ancaman kritis.
Menurut Wiz Research, perusahaan keamanan siber yang menemukan celah tersebut, dampaknya mencakup hampir seluruh versi PHP sejak perilisan PHP 5.4. Model frontier AI disebut membantu para peneliti menemukan dan memperbaiki serangkaian celah berisiko tinggi yang tersembunyi di dalam codebase PHP selama lebih dari 10 tahun.
Celah ini memungkinkan terjadinya unauthenticated Remote Code Execution (RCE), istilah teknis yang berarti peretas dapat menyusup dan menjalankan kode berbahaya dari jarak jauh tanpa memerlukan akun atau kata sandi. Jika serangan berhasil, peretas dapat mengambil alih kendali server yang terdampak, lalu mencuri, mengubah, atau merusak data.
Firma keamanan Wiz dan OpenAI bahkan menilai PHP2Shell sebagai salah satu insiden keamanan siber paling parah dalam sejarah perangkat lunak.
Berawal dari Masalah Keamanan Memori
Semua celah yang ditemukan tergolong masalah keamanan memori. Masalah ini dipicu oleh kegagalan PHP dalam menangani kesalahan fatal saat memproses permintaan, terutama pada kondisi kehabisan memori atau out-of-memory.
Ketika permintaan berakhir secara tidak wajar, kondisi internal PHP mengalami kerusakan. Jika permintaan atau worker berikutnya menggunakan kembali status yang rusak tersebut, peretas dapat memanfaatkannya untuk menjalankan aksi berbahaya.
Dampaknya langsung terasa. Situs sejumlah lembaga pemerintah di sejumlah negara, termasuk Australia, Finlandia, dan Belanda, sempat tumbang. Perusahaan asuransi, operator transportasi, dan media juga melakukan pemeliharaan darurat terhadap layanan mereka.
Sejumlah situs web pemerintah di berbagai negara Eropa mengambil langkah pencegahan dengan menonaktifkan situs untuk sementara guna mencegah serangan peretas. Langkah serupa juga dilakukan sejumlah platform populer seperti Wikipedia, 4chan, DeviantArt, hingga game Pokemon Home dan Pokemon Champions.
Imbauan Otoritas Keamanan Siber
Badan Keamanan Nasional Amerika Serikat (NSA) dan Badan Keamanan Siber Inggris (NCSC) mengimbau pengelola situs untuk mematikan sistem mereka sementara jika belum sanggup melakukan pembaruan. NSA, FBI, dan sejumlah lembaga lainnya juga mengingatkan organisasi terkait agar segera memutus sistem dari jaringan apabila pembaruan perbaikan belum dapat dipasang. Sistem tersebut disarankan tetap luring hingga kerentanan berhasil diperbaiki sepenuhnya.
Tim pemelihara PHP dikabarkan telah merilis pembaruan keamanan darurat untuk menambal celah tersebut. Perusahaan penyedia layanan keamanan siber mengimbau para administrator situs web agar segera memastikan versi PHP yang digunakan, memasang pembaruan, serta memeriksa catatan aktivitas untuk mendeteksi kejanggalan.
Sistem yang masih menggunakan versi yang sudah tidak lagi mendapat dukungan diminta segera merencanakan peningkatan ke versi yang lebih baru.
Dalam blog resminya, Wiz Research menyatakan penemuan ini memicu kolaborasi lintas industri untuk melindungi pengguna, melacak varian terkait, menyebarkan mitigasi, hingga memverifikasi tambalan keamanan atau patch tepat waktu sebelum diumkan ke publik.
Mengapa Penutupan Sementara Penting
Penutupan sementara bukan tanpa alasan. Selama pembaruan belum terpasang, situs yang masih berjalan berisiko menjadi pintu masuk bagi peretas untuk mengambil alih server. Karena itu, memutus akses sementara dinilai lebih aman ketimbang membiarkan layanan tetap aktif dengan celah yang belum tertutup.
Bagi pengguna internet, insiden ini menjadi pengingat bahwa lapisan keamanan di balik situs yang biasa diakses sehari-hari bisa menjadi titik lemah yang berdampak luas. Bagi pengelola situs, langkah paling mendesak adalah memastikan versi PHP yang dipakai dan memasang patch keamanan secepat mungkin.
Penjelasan soal apa itu PHP dan mengapa banyak situs di berbagai negara ditutup sementara menunjukkan satu hal: ketika fondasi yang menopang mayoritas web dunia bermasalah, dampaknya tidak lagi bersifat lokal, melainkan merambat ke layanan publik dan bisnis lintas negara. Perkembangan berikutnya yang perlu dicermati adalah sejauh mana patch keamanan diterapkan secara merata dan apakah masih ada sistem yang tertinggal tanpa pembaruan.